Domain blackouts.de kaufen?
Wir ziehen mit dem Projekt
blackouts.de um.
Sind Sie am Kauf der Domain
blackouts.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain blackouts.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **


Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
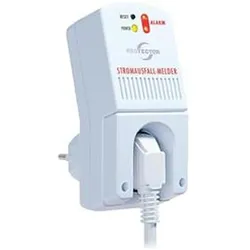
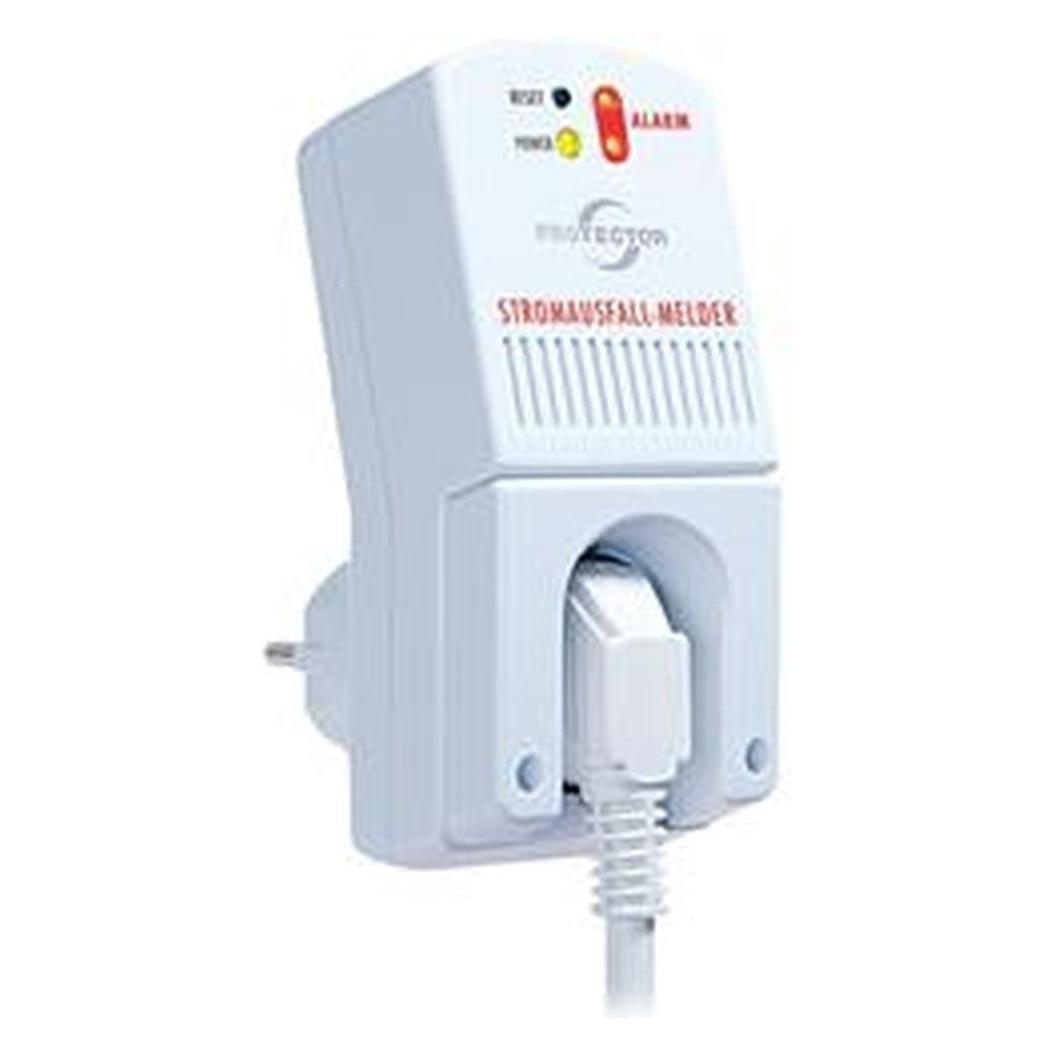
Protector, Gefahrenmelder, Stromausfall-MelderDer Protector 30003 Stromausfall-Melder ist ein zuverlässiges Gerät, das über eine Steckdose betrieben wird und speziell für den Innenbereich konzipiert ist. Dieser Hitzemelder bietet eine effektive Möglichkeit, potenzielle Gefahren durch Überhitzung zu erkennen und rechtzeitig zu reagieren. Mit seiner kompakten Bauweise lässt sich der Melder einfach in jede Standardsteckdose einstecken, wodurch er eine praktische Lösung für Haushalte und Büros darstellt. Die Energieversorgung erfolgt über das Stromnetz, was eine kontinuierliche Betriebsbereitschaft gewährleistet. Der Melder ist darauf ausgelegt, im Falle eines Stromausfalls oder einer Überhitzung Alarm zu schlagen, um die Sicherheit der Nutzer zu erhöhen. Die einfache Installation und die benutzerfreundliche Handhabung machen ihn zu einer wertvollen Ergänzung für jedes Sicherheitskonzept.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
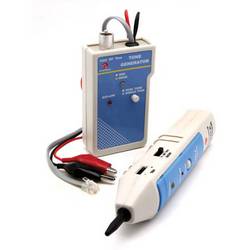
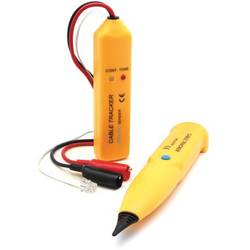
Velleman VTTEST11 Leitungssucher Unterbrechung\r\nNetzwerktester: mit Tongenerator und Prüfspitze\r\nMethode: verwenden Sie den Tongenerator und die Prüfspitze um herauszufinden, ob eine Leitung unterbrochen ist oder nicht und wo sich diese Unterbrechung befindet\r\nSignalanzeige in 3 Modi: Lampe (L), Lautsprecher (Sp) oder beides (S&L)\r\nTongenerator-Ausgang: \'single\' (900Hz) oder \'dual\' (900 - 1000Hz)\r\ngeliefert mit : Tragetasche\r\nTongenerator:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 10mA (unterbrochen) / 20mA (ununterbrochen)\r\nAusgangswellenform: quadratisch ±10Vpp\r\n\'single\' Audiofrequenz: ±900Hz\r\n\'dual\' Audiofrequenz: ±900Hz - 1000Hz\r\nAbmessungen: 115 x 62 x 27mm\r\nGewicht: ±130g\r\nPrüfspitze:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 25mA (L) / 80mA (max. SP Lautstärke) / 100mA (max S&L Lautstärke)\r\nmax. Empfangsempfindlichkeit: > 30mV\r\nmax. Ausgangslautstärke: ±120dB\r\nAbmessungen: 205 x 40 x 38mm\r\nGewicht: ±80g\r\n\r\n Hauptmerkmale \r\n \r\n Technische Details \r\n Unterstützte Steckverbinder RJ-11 \r\n Produktfarbe Weiß \r\n \r\n Energie \r\n Arbeitsspannung 9 V \r\n \r\n Gewicht & Abmessungen \r\n Abmessungen (BxTxH) 205 x 40 x 38 mm \r\n67,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Der Aussetzer, Belletristik von Beat VogtGerade haben Chris und Maya den letzten Klängen ihrer Lieblingsband zugehört und sich über den gemeinsamen Konzertabend gefreut, an dem sie sich so nahe fühlten wie seit Jahren nicht mehr. Doch dann ist da plötzlich dieser junge Mann, seine provokante Art und Chris, der nicht mehr weiss, was er tut. Jahre später legt Eva ihrem Professor das Thema der Masterarbeit vor. Sie will die Schweizer Justiz durchleuchten und versteckte Diskriminierung aufdecken. Noch ahnt die Studentin nicht, dass die Nachforschungen ihre eigene Wahrnehmung und schliesslich ihr ganzes Leben infrage stellen werden. Raffiniert verknüpft Beat Vogt in seinem ersten Roman Familien- und Liebesgeschichte mit existenziellen Fragen zu Verantwortung, Lüge und Schuld. "Der Aussetzer oder die Resonanz einer Schuld" ist vielschichtig und abgründig, auf mehreren Zeitebenen und aus der Sicht von vier Figuren erzählt.27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protector, Gefahrenmelder, Stromausfall-MelderDer Protector 30003 Stromausfall-Melder ist ein zuverlässiges Gerät, das über eine Steckdose betrieben wird und speziell für den Innenbereich konzipiert ist. Dieser Hitzemelder bietet eine effektive Möglichkeit, potenzielle Gefahren durch Überhitzung zu erkennen und rechtzeitig zu reagieren. Mit seiner kompakten Bauweise lässt sich der Melder einfach in jede Standardsteckdose einstecken, wodurch er eine praktische Lösung für Haushalte und Büros darstellt. Die Energieversorgung erfolgt über das Stromnetz, was eine kontinuierliche Betriebsbereitschaft gewährleistet. Der Melder ist darauf ausgelegt, im Falle eines Stromausfalls oder einer Überhitzung Alarm zu schlagen, um die Sicherheit der Nutzer zu erhöhen. Die einfache Installation und die benutzerfreundliche Handhabung machen ihn zu einer wertvollen Ergänzung für jedes Sicherheitskonzept.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Velleman VTTEST11 Leitungssucher Unterbrechung\r\nNetzwerktester: mit Tongenerator und Prüfspitze\r\nMethode: verwenden Sie den Tongenerator und die Prüfspitze um herauszufinden, ob eine Leitung unterbrochen ist oder nicht und wo sich diese Unterbrechung befindet\r\nSignalanzeige in 3 Modi: Lampe (L), Lautsprecher (Sp) oder beides (S&L)\r\nTongenerator-Ausgang: \'single\' (900Hz) oder \'dual\' (900 - 1000Hz)\r\ngeliefert mit : Tragetasche\r\nTongenerator:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 10mA (unterbrochen) / 20mA (ununterbrochen)\r\nAusgangswellenform: quadratisch ±10Vpp\r\n\'single\' Audiofrequenz: ±900Hz\r\n\'dual\' Audiofrequenz: ±900Hz - 1000Hz\r\nAbmessungen: 115 x 62 x 27mm\r\nGewicht: ±130g\r\nPrüfspitze:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 25mA (L) / 80mA (max. SP Lautstärke) / 100mA (max S&L Lautstärke)\r\nmax. Empfangsempfindlichkeit: > 30mV\r\nmax. Ausgangslautstärke: ±120dB\r\nAbmessungen: 205 x 40 x 38mm\r\nGewicht: ±80g\r\n\r\n Hauptmerkmale \r\n \r\n Technische Details \r\n Unterstützte Steckverbinder RJ-11 \r\n Produktfarbe Weiß \r\n \r\n Energie \r\n Arbeitsspannung 9 V \r\n \r\n Gewicht & Abmessungen \r\n Abmessungen (BxTxH) 205 x 40 x 38 mm \r\n67,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Protector, Einbruchschutz + Alarmanlage, Stromausfall-MelderDer Stromausfall-Melder mit einer 230 Volt-Spannung wird batteriebetrieben und bietet somit eine einfache und flexible Stromquelle. Mit einer Lautstärke von 85 dB warnt der Melder bei Stromausfall.41,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.